Sicherheitslücken in Software werden schneller gefunden als je zuvor, und Angreifer nutzen sie auch schneller aus. 2025 veröffentlichte das CVE-Programm 48.185 Einträge zu Schwachstellen, 20,6 % mehr als im Vorjahr, so eine Auswertung der NVD- und CVE-List-Daten. Mandiant (Google) misst, wie lange es im Schnitt dauert, bis eine Schwachstelle ausgenutzt wird, gerechnet ab der Veröffentlichung des Patches. Dieser Wert fiel von 63 Tagen (2018 und 2019) auf fünf Tage im Jahr 2023 (Mandiant).
Sicherheitslücken im Onlineshop sind Fehler in der Software, auf der dein Shop läuft, von der Plattform und ihren Plugins bis zu PHP und der Datenbank. Über sie kann ein Angreifer Karten- oder Kundendaten stehlen, den Admin-Bereich übernehmen oder Bestellungen und Preise ändern. Die praktische Antwort ist kurz: Du musst genau wissen, was dein Shop einsetzt, inklusive jedes Plugins und seiner Version, von Lücken in diesen Versionen innerhalb von Stunden statt Wochen erfahren und eine feste Routine haben, um den Fix einzuspielen. In diesem Beitrag liest du, welche Arten von Lücken Shops treffen, warum das Tempo steigt, wo das Risiko liegt und wie du diese Routine ohne eigenes Security-Team aufsetzt.
Sieben Sicherheitslücken im Onlineshop, nach denen Angreifer suchen
Die OWASP Top 10 sind die Rangliste der kritischsten Risiken für Webanwendungen; in der Ausgabe 2025 steht fehlerhafte Zugriffskontrolle auf Platz eins. In einem Onlineshop zeigen sich diese Risiken meist in sieben Formen:
- Bekannte, nicht gepatchte Lücken: ein veröffentlichter Fehler in der Plattform, einem Plugin, einem Theme oder PHP, den der Shop nie per Update behoben hat. Angreifer scannen automatisch danach.
- Skimming im Checkout: eingeschleustes JavaScript auf der Checkout-Seite kopiert Kartendaten, während Kunden sie eintippen. Meist gelangt es über eine der anderen Lücken auf dieser Liste in den Shop.
- Fehlerhafte Zugriffskontrolle: ein Plugin-Endpunkt, über den jeder oder ein Konto mit wenigen Rechten Bestellungen lesen, Einstellungen ändern oder einen Admin-Nutzer anlegen kann.
- Injection: Eingaben aus Formularen oder URLs, die als Code bei Datenbank oder Server landen (SQL-Injection ist der klassische Fall), oft genutzt, um Kundentabellen zu kopieren.
- Cross-Site-Scripting (XSS): Gespeichertes Skript in einer Bewertung, einer Bestellnotiz oder einer Plugin-Einstellung, das im Browser eines Admins läuft und die Sitzung übernehmen kann.
- Schwache Admin-Logins: wiederverwendete Passwörter, keine Zwei-Faktor-Anmeldung und geteilte Agentur-Konten, die Credential-Stuffing-Angriffe massenhaft durchprobieren.
- Fehler in der Geschäftslogik: gestapelte Gutscheine, negative Mengen oder ein im Warenkorb-Request geänderter Preis, sodass jemand weniger als den echten Preis zahlt.
Die meisten davon kannst du als Shopbetreiber nicht selbst testen; das ist Arbeit für Entwickler oder Penetrationstester. Der erste Punkt ist anders. Zu wissen, was in deinem Shop läuft, und es aktuell zu halten, liegt in deiner Hand, und ein verwundbares Plugin ist oft genau der Weg, auf dem die anderen Arten überhaupt erst in einen Shop gelangen. Darum geht es im Rest dieses Beitrags.
Die Zahlen hinter dem steigenden Tempo bei Schwachstellen
Drei Quellen, unterschiedlich gemessen, zeigen in dieselbe Richtung. Jedes Jahr werden mehr Schwachstellen veröffentlicht, mehr davon werden vor oder kurz nach dem Erscheinen eines Fixes ausgenutzt, und das WordPress-Ökosystem, auf dem viele WooCommerce-Shops laufen, meldet Tausende neue Lücken pro Jahr.
Wie schnell Schwachstellen gefunden und ausgenutzt werden
| Veröffentlichte CVE-Einträge pro Jahr | 39,962 (2024) | 48,185 (2025) | Auswertung NVD und CVE List |
|---|---|---|---|
| Durchschnittliche Zeit bis zur Ausnutzung | 63 Tage (2018 bis 2019) | 5 Tage (2023) | Mandiant |
| Neue Schwachstellen im WordPress-Ökosystem | Nicht verglichen | 11,334 (2025) | Patchstack |
| WordPress-Schwachstellen ohne Fix bei Veröffentlichung | Nicht verglichen | 46% (2025) | Patchstack |
Mandiant bezeichnet seine Zahlen als konservativ, weil es das späteste plausible Datum der Ausnutzung verwendet, wenn das echte Datum unbekannt ist. Außerdem wurden 97 der 138 ausgenutzten Schwachstellen, die Mandiant für 2023 erfasst hat, als Zero-Days genutzt, also bevor ein Patch verfügbar war.
Durchschnittliche Zeit bis zur Ausnutzung, in Tagen
| Kategorie | Days |
|---|---|
| 2018 bis 2019 | 63 Tage |
| 2020 bis Anfang 2021 | 44 Tage |
| 2021 bis 2022 | 32 Tage |
| 2023 | 5 Tage |
KI verändert, wie schnell Lücken gefunden werden
Ein Teil des Anstiegs kommt von besseren Tools. Googles Big Sleep, ein KI-Agent, entwickelt von DeepMind und Project Zero, meldete 2025 seine ersten 20 Schwachstellen in Open-Source-Software, vor allem in der Medienbibliothek FFmpeg und in ImageMagick. Der Agent fand und reproduzierte jede einzelne, und ein menschlicher Experte prüfte sie, bevor sie gemeldet wurden (TechCrunch). ImageMagick ist eine Bibliothek, wie sie auf vielen Webservern Produktbilder skaliert.
Im März 2026 beschrieb Mozilla, wie das Frontier Red Team von Anthropic mit seinem Modell Claude nach Sicherheitsfehlern in Firefox suchte. Dabei kamen 14 schwerwiegende Bugs ans Licht, die zu 22 CVEs führten, inzwischen alle behoben (Mozilla). Mozilla erwartet in weit verbreiteter Software einen „erheblichen Rückstau an Bugs, die sich jetzt aufspüren lassen“.
Das ist eine gute Nachricht. Jede Lücke, die ein Forscher findet, kann behoben werden, bevor Kriminelle sie entdecken. Es bedeutet aber auch mehr Sicherheitsupdates, in kürzeren Abständen, für die Plattformen und Plugins, auf die dein Shop angewiesen ist. Wer nur einmal im Quartal aktualisiert, fällt jeden Monat weiter zurück.
Warum die Zeit zwischen Fix und Angriff immer kürzer wird
Sobald ein Fix veröffentlicht ist, können Angreifer alten und neuen Code vergleichen, um zu sehen, wo die Lücke lag, und dann das Internet nach Seiten durchsuchen, die noch die alte Version nutzen. Für WordPress meldet Patchstack, dass etwa die Hälfte der Schwachstellen mit hohem Schadenspotenzial 2025 innerhalb von 24 Stunden ausgenutzt wurde, mit einem gewichteten Median von fünf Stunden bis zur ersten Ausnutzung (Patchstack).
Der Known Exploited Vulnerabilities Catalog der CISA ist das deutlichste Signal, dass eine Lücke keine Theorie mehr ist: Die CISA listet dort Schwachstellen, für die es Belege für eine aktive Ausnutzung gibt, und empfiehlt Organisationen, den Katalog zur Priorisierung zu nutzen. Taucht dort eine Schwachstelle aus deinem Stack auf, verdient sie noch am selben Tag deine Aufmerksamkeit.
Bei WordPress und WooCommerce steckt das größte Risiko in Plugins und Themes
Ein WooCommerce-Shop ist WordPress plus eine ganze Reihe Plugins: Zahlungen, Versand, SEO, Page Builder, Formulare und Caching. Patchstack zählte für 2025 insgesamt 11.334 neue Schwachstellen im WordPress-Ökosystem, 42 % mehr als 2024. Davon steckten 91 % in Plugins und 9 % in Themes, auf den WordPress-Core entfielen sechs (Patchstack).
Für Shopbetreiber sind zwei Details wichtig. Erstens hatten 46 % dieser Schwachstellen zum Zeitpunkt der Veröffentlichung keinen Fix vom Entwickler, Aktualisieren allein hilft also nicht immer: Manchmal ist der richtige Schritt, ein Plugin zu deaktivieren oder zu ersetzen, bis ein Fix erscheint. Zweitens sind Plugin-Namen nicht eindeutig. Viele Plugins tragen ähnliche Marketingnamen, daher ist das einzige verlässliche Erkennungsmerkmal der Slug des Plugins auf wordpress.org, etwa elementor oder contact-form-7, zusammen mit der exakt installierten Version.
Was CosmicSting für Magento- und Adobe-Commerce-Shops gezeigt hat
2024 traf eine Schwachstelle mit dem Spitznamen CosmicSting (CVE-2024-34102) Adobe-Commerce- und Magento-Shops. Sansec zählte 4.275 gehackte Shops, angegriffen von sieben verschiedenen Gruppen, in den Monaten nach der Veröffentlichung der Schwachstelle am 11. Juni. Nach Sansecs Zählung hatten in jenem Sommer etwa 5 % aller Adobe-Commerce- und Magento-Shops einen Payment-Skimmer auf der Checkout-Seite (Sansec).
Die Lehre ging über das Patchen hinaus. Sansec riet Händlern zum Upgrade, aber auch dazu, den geheimen Verschlüsselungsschlüssel des Shops zu wechseln und den alten stillzulegen, Admin-Passwörter zurückzusetzen und unbekannte API-Integrationen zu entfernen. Ein Patch schließt die Lücke, aber ein Angreifer, der bereits einen Schlüssel gestohlen hat, kann ihn weiter nutzen. Eine gute Warnung sagt dir also, was du aktualisieren und was du aufräumen musst.
Alte Softwareversionen bleiben jahrelang auf der Liste
Eine Schwachstelle läuft nicht ab. Sobald sie veröffentlicht ist, bleibt sie für jeden Shop relevant, der noch eine betroffene Version nutzt, und ältere Versionen sammeln jede Lücke, die seit ihrem Release gefunden wurde. Ein Shop, an dem drei Jahre niemand etwas gemacht hat, kann für Probleme offen sein, die längst behoben und dokumentiert sind und nach denen seit Langem gescannt wird.
End of Life verschärft das. Wenn ein Projekt den Support für ein Release einstellt, bekommen neue Lücken darin überhaupt keinen Fix mehr. PHP ist ein klares Beispiel für WooCommerce- und Magento-Shops: Laut dem PHP-Projekt erhalten PHP 8.1 und älter keine Sicherheitsfixes mehr, und der Sicherheitssupport für PHP 8.2 endet am 31. Dezember 2026. Ein Server mit PHP 8.1 führt Code aus, der für alles verwundbar bleibt, was ab jetzt gefunden wird, egal wie viele Plugins du aktualisierst.
Deine Liste braucht also auch die langweiligen Schichten: die PHP-Version, die Datenbank und die Serversoftware, nicht nur die Shopplattform. Viele Betreiber kennen diese Versionsnummern nicht, weil der Hoster alles vor Jahren eingerichtet hat. Es lohnt sich, einmal bei deinem Hoster nachzufragen und die Antworten aufzuschreiben.
Eine wöchentliche Routine, mit der du bei Sicherheitsupdates vorne bleibst
Du brauchst kein Security-Team, um auf dem aktuellen Stand zu bleiben, wohl aber eine Routine und eine vollständige Liste. Diese Routine schafft ein kleines Shopteam in unter einer Stunde pro Woche; die eigentlichen Updates übernimmt ein Entwickler oder Hosting-Partner. Wenn eine Agentur oder ein Freelancer deinen Shop betreut, leg fest, wer welchen Schritt übernimmt, denn eine Routine, die niemandem gehört, endet nach zwei Wochen.
Wöchentliche Sicherheitsroutine für deinen Shop
Das sagt dir eine hilfreiche Sicherheitswarnung
Die meisten Schwachstellen-Einträge sind für Sicherheitsforscher geschrieben. Eine Warnung, mit der ein Shopbetreiber handeln kann, muss ein paar einfache Fragen beantworten, in dieser Reihenfolge:
- Betrifft das die Version, die ich nutze, oder nur Versionen, die ich nicht einsetze?
- Wird die Lücke gerade ausgenutzt, etwa weil sie im CISA-Katalog steht?
- Was kann ein Angreifer damit tun: Kundendaten lesen, den Admin-Bereich übernehmen oder etwas Kleineres?
- Welche Version behebt sie, und gibt es überhaupt einen Fix?
- Muss ich nach dem Update noch etwas aufräumen, etwa Schlüssel oder Passwörter?
Kann eine Warnung die erste Frage nicht beantworten, ist sie Rauschen: Du liest über Lücken in Software, die du gar nicht nutzt. Deshalb sind genaue Versionen wichtiger als jeder andere Teil deines Setups.
Genaue Versionen festhalten, damit dich eine Warnung erreicht
Jeder Schwachstellen-Bericht nennt ein Produkt und einen Bereich betroffener Versionen. Ob er dich betrifft, hängt allein von deiner Version ab, eine Liste mit „WooCommerce“ oder „neueste“ kann also nichts bestätigen. Notiere die genaue Version, wo du sie abgelesen hast, und bei Plugins den Slug auf wordpress.org. Hier findest du die Angaben:
- WordPress, PHP und Datenbank: Unter WooCommerce > Status im WordPress-Admin öffnest du den Systemstatus-Bericht mit der WordPress-Version, der PHP-Version und der Version von MySQL oder MariaDB.
- Plugins: Der Abschnitt Aktive Plugins im selben Bericht oder die Seite Plugins in WordPress zeigt die Version jedes Plugins. Der Slug ist der letzte Teil der wordpress.org-Adresse des Plugins.
- Magento und Adobe Commerce: Führe bin/magento --version auf dem Server aus oder lies die Version des Pakets magento/product-community-edition in composer.lock.
- Hosting-Ebene: Die Webserver-Software und alles, was die Berichte oben nicht zeigen, findest du in deinem Hosting-Panel oder erfährst es vom Support deines Hosters.
Ist dein Shop über WooCommerce mit WISEPIM verbunden, meldet die Verbindung WordPress, WooCommerce, PHP, die Datenbank und jedes aktive Plugin mit Version, sodass die Liste ohne Handarbeit aktuell bleibt. Bei Magento 2 und den meisten anderen Plattformen kann die Verbindung nicht jede Version auslesen. Dort erfasst du Plattform und Version selbst und aktualisierst sie nach einem Upgrade.
So behält Security watchtower deinen Shop im Blick
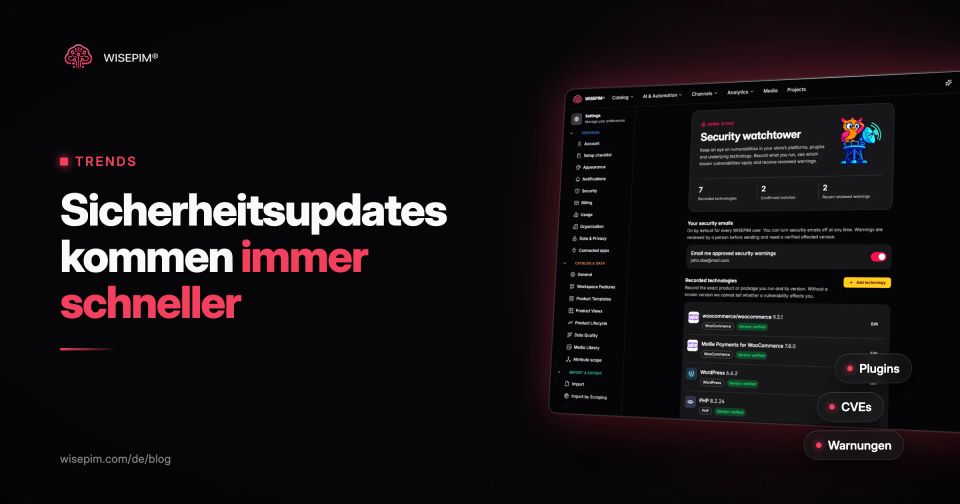
Wir haben Security watchtower gebaut, weil die meisten Shopbetreiber niemanden haben, der jeden Morgen Sicherheitsmeldungen liest. Es pflegt eine Datenbank mit mehr als 55.000 bekannten Schwachstellen in E-Commerce-Plattformen, Plugins, Themes und der Software darunter, die bis 1996 zurückreicht, und prüft alle 15 Minuten auf neue Meldungen. Es gleicht sie mit den Versionen ab, die dein Shop erfasst, und erklärt jede in einfacher Sprache, in drei Teilen: worum es geht, was passieren könnte und was zu tun ist. Jede Schwachstelle wird gekennzeichnet: betrifft deine Version, muss noch geprüft werden oder wird aktiv ausgenutzt.
Ein Mensch prüft und gibt jede Warnung frei, bevor sie per E-Mail verschickt wird, sodass du einen klaren Hinweis statt Rauschen bekommst. Security watchtower ist in jedem Plan enthalten, auch im kostenlosen Plan auf der Preisseite. Es ist ein Frühwarndienst, kein Penetrationstest und keine Garantie, dass ein Shop sicher ist: Dein Entwickler oder Hosting-Partner spielt den Fix weiterhin ein. Zum umfassenderen Thema, wie du deine Katalogdaten selbst schützt, lies den Eintrag zu Produktdatensicherheit im E-Commerce-Lexikon.