Kwetsbaarheden in software worden sneller gevonden dan ooit, en aanvallers misbruiken ze ook sneller. In 2025 publiceerde het CVE-programma 48.185 meldingen van kwetsbaarheden, 20,6% meer dan het jaar ervoor, volgens een analyse van de NVD- en CVE List-data. Mandiant (Google) houdt bij hoe lang het gemiddeld duurt voordat een kwetsbaarheid wordt misbruikt, gerekend vanaf het verschijnen van de patch. Dat daalde van 63 dagen in 2018 en 2019 naar vijf dagen in 2023 (Mandiant).
Beveiligingslekken in een webshop zijn fouten in de software waarop je webshop draait, van het platform en de plugins tot PHP en de database, waarmee een aanvaller kaart- of klantgegevens kan stelen, de admin kan overnemen of bestellingen en prijzen kan aanpassen. Het praktische antwoord is kort: weet precies wat je webshop draait, inclusief elke plugin en de versie, hoor binnen uren in plaats van weken over lekken die die versies raken, en heb een vaste routine om de fix door te voeren. In dit artikel lees je welke soorten lekken webshops raken, waarom het tempo stijgt, waar het risico zit en hoe je die routine opzet zonder eigen securityteam.
Zeven zwakke plekken waar aanvallers in een webshop naar zoeken
De OWASP Top 10 rangschikt de grootste risico's voor webapplicaties, met gebrekkige toegangscontrole op één in de editie van 2025. In een webshop zie je die risico's meestal in zeven vormen terug:
- Bekende lekken die niet zijn gepatcht: een gepubliceerde fout in het platform, een plugin, een thema of PHP die nooit is bijgewerkt. Aanvallers scannen hier automatisch op.
- Skimming in de checkout: geïnjecteerde JavaScript op de afrekenpagina kopieert kaartgegevens terwijl de klant ze intypt. Die code komt meestal binnen via een van de andere lekken in deze lijst.
- Gebrekkige toegangscontrole: een plugin waarmee iedereen, of een account met weinig rechten, bestellingen kan inzien, instellingen kan wijzigen of een admin-account kan aanmaken.
- Injectie: invoer uit een formulier of URL die als code bij de database of server terechtkomt (SQL-injectie is het bekendste voorbeeld), vaak gebruikt om klanttabellen te kopiëren.
- Cross-site scripting (XSS): script in een review, een ordernotitie of een plugininstelling dat in de browser van een admin draait en de sessie kan overnemen.
- Zwakke admin-logins: hergebruikte wachtwoorden, geen tweestapsverificatie en gedeelde accounts voor het bureau, die aanvallers op grote schaal uitproberen.
- Fouten in de bedrijfslogica: gestapelde kortingscodes, negatieve aantallen of een aangepaste prijs in het winkelwagenverzoek, waardoor iemand minder betaalt dan de echte prijs.
De meeste hiervan kun je als ondernemer niet zelf testen; dat is werk voor een developer of pentester. Het eerste punt is anders. Weten wat er op je webshop draait en het bijwerken ligt bij jou, en een kwetsbare plugin is vaak precies hoe de andere soorten binnenkomen. Daar gaat de rest van dit artikel over.
De cijfers achter het hogere tempo
Drie bronnen, elk op een andere manier gemeten, wijzen dezelfde kant op. Er worden elk jaar meer kwetsbaarheden gepubliceerd, meer daarvan worden misbruikt voordat of kort nadat er een fix is, en in het WordPress-ecosysteem waar veel WooCommerce-webshops op draaien komen er duizenden nieuwe per jaar bij.
Hoe snel kwetsbaarheden worden gevonden en misbruikt
| CVE-meldingen per jaar | 39.962 (2024) | 48.185 (2025) | Analyse NVD en CVE List |
|---|---|---|---|
| Gemiddelde tijd tot misbruik | 63 dagen (2018 tot 2019) | 5 dagen (2023) | Mandiant |
| Nieuwe kwetsbaarheden in het WordPress-ecosysteem | Niet vergeleken | 11.334 (2025) | Patchstack |
| WordPress-kwetsbaarheden zonder fix bij publicatie | Niet vergeleken | 46% (2025) | Patchstack |
Mandiant noemt de cijfers voorzichtig, omdat het de laatst mogelijke datum van misbruik gebruikt als de echte datum onbekend is. Ook werden 97 van de 138 misbruikte kwetsbaarheden die Mandiant voor 2023 volgde als zero-day gebruikt, dus voordat er een patch bestond.
Gemiddelde tijd tot misbruik, in dagen
| Categorie | Dagen |
|---|---|
| 2018 tot 2019 | 63 dagen |
| 2020 tot begin 2021 | 44 dagen |
| 2021 tot 2022 | 32 dagen |
| 2023 | 5 dagen |
AI verandert hoe snel lekken worden gevonden
Een deel van de stijging komt door betere tools. Big Sleep, een AI-agent van Google DeepMind en Project Zero, meldde in 2025 zijn eerste 20 kwetsbaarheden in opensourcesoftware, vooral in de mediabibliotheek FFmpeg en in ImageMagick. De agent vond en reproduceerde ze zelf, en een menselijke expert controleerde ze voordat ze werden gemeld (TechCrunch). ImageMagick is precies het soort bibliotheek dat op veel webservers productafbeeldingen schaalt.
In maart 2026 beschreef Mozilla hoe het Frontier Red Team van Anthropic met het AI-model Claude naar beveiligingsfouten in Firefox zocht. Dat leverde 14 ernstige bugs en 22 CVE's op, die inmiddels allemaal zijn opgelost (Mozilla). Mozilla verwacht "a substantial backlog of now-discoverable bugs" in veelgebruikte software.
Dat is goed nieuws: elk lek dat een onderzoeker vindt, kan worden gedicht voordat criminelen het vinden. Maar het betekent ook meer beveiligingsupdates, vaker, voor de platforms en plugins waar je webshop op draait. Wie één keer per kwartaal bijwerkt, raakt elke maand verder achter.
Waarom de tijd tussen fix en aanval steeds korter wordt
Zodra een fix verschijnt, kunnen aanvallers de oude en nieuwe code vergelijken om te zien wat er mis was, en daarna het internet scannen op sites die de oude versie nog draaien. Voor WordPress meldt Patchstack dat ongeveer de helft van de kwetsbaarheden met grote impact in 2025 binnen 24 uur werd misbruikt, met een gewogen mediaan van vijf uur tot het eerste misbruik (Patchstack).
De Known Exploited Vulnerabilities-catalogus van CISA is het duidelijkste signaal dat een lek geen theorie meer is: CISA zet er kwetsbaarheden in met bewijs van misbruik in de praktijk en raadt organisaties aan de lijst te gebruiken om prioriteiten te stellen. Staat een kwetsbaarheid uit jouw stack erin, dan verdient die dezelfde dag aandacht.
Plugins en thema's dragen het meeste risico bij WordPress en WooCommerce
Een WooCommerce-webshop is WordPress plus een stapel plugins: betalingen, verzending, SEO, pagebuilders, formulieren en caching. Patchstack telde in 2025 11.334 nieuwe kwetsbaarheden in het WordPress-ecosysteem, 42% meer dan in 2024. Daarvan zat 91% in plugins en 9% in thema's, terwijl WordPress zelf er zes had (Patchstack).
Twee details zijn belangrijk voor webshophouders. Ten eerste had 46% van die kwetsbaarheden geen fix van de ontwikkelaar op het moment van publicatie, dus bijwerken helpt niet altijd: soms is de juiste stap een plugin uitschakelen of vervangen tot er een fix is. Ten tweede zijn pluginnamen niet uniek. Veel plugins hebben vergelijkbare namen, dus de enige betrouwbare herkenning is de slug op wordpress.org, zoals elementor of contact-form-7, samen met de exacte geïnstalleerde versie.
Wat CosmicSting liet zien voor Magento en Adobe Commerce
In 2024 trof een kwetsbaarheid met de bijnaam CosmicSting (CVE-2024-34102) Adobe Commerce- en Magento-webshops. Sansec telde 4.275 gehackte webshops, aangevallen door zeven verschillende groepen, in de maanden nadat de kwetsbaarheid op 11 juni werd gepubliceerd. Volgens Sansec had die zomer ongeveer 5% van alle Adobe Commerce- en Magento-webshops een betaalskimmer op de afrekenpagina (Sansec).
De les ging verder dan patchen. Sansec adviseerde webshops bij te werken, maar ook de geheime encryptiesleutel te vervangen en de oude uit te faseren, adminwachtwoorden te resetten en onbekende API-koppelingen te verwijderen. Een patch dicht het gat, maar een aanvaller die al een sleutel heeft gestolen, kan die blijven gebruiken. Een goede waarschuwing vertelt je dus wat je moet bijwerken én wat je moet opruimen.
Oude softwareversies blijven jarenlang op de lijst
Een kwetsbaarheid verloopt niet. Zodra die is gepubliceerd, blijft hij relevant voor elke webshop die nog een getroffen versie draait, en oudere versies verzamelen elk lek dat sinds hun release is gevonden. Een webshop waar drie jaar niemand aan heeft gezeten, kan open staan voor problemen die al lang zijn opgelost, beschreven en waar al lang op wordt gescand.
End-of-life maakt dat erger. Stopt een project met de ondersteuning van een versie, dan krijgen nieuwe lekken daarin helemaal geen fix meer. PHP is een duidelijk voorbeeld voor WooCommerce- en Magento-webshops: volgens het PHP-project krijgen PHP 8.1 en ouder geen beveiligingsfixes meer, en de beveiligingsondersteuning voor PHP 8.2 stopt op 31 december 2026. Een server op PHP 8.1 draait code die kwetsbaar blijft voor alles wat vanaf nu wordt gevonden, hoeveel plugins je ook bijwerkt.
Je lijst moet dus ook de saaie lagen bevatten: de PHP-versie, de database en de serversoftware, niet alleen het webshopplatform. Veel ondernemers kennen die nummers niet, omdat de hostingpartij alles jaren geleden heeft ingericht. Vraag het één keer na bij je host en schrijf de antwoorden op.
Een wekelijkse routine om beveiligingsupdates bij te houden
Je hebt geen securityteam nodig om bij te blijven, wel een routine en een complete lijst. Deze routine kost een klein webshopteam minder dan een uur per week, met een developer of hostingpartij voor de updates zelf. Onderhoudt een bureau of freelancer je webshop, spreek dan af wie elke stap doet, want een routine die van niemand is, stopt na twee weken.
Wekelijkse beveiligingsroutine voor je webshop
Wat een bruikbare beveiligingswaarschuwing je vertelt
De meeste meldingen van kwetsbaarheden zijn geschreven voor beveiligingsonderzoekers. Een waarschuwing waar een webshophouder mee verder kan, beantwoordt een paar gewone vragen, in deze volgorde:
- Raakt dit de versie die ik draai, of alleen versies die ik niet gebruik?
- Wordt het lek nu misbruikt, bijvoorbeeld omdat het in de CISA-catalogus staat?
- Wat kan een aanvaller ermee: klantdata lezen, de admin overnemen of iets kleiners?
- Welke versie lost het op, en is er überhaupt een fix?
- Moet je na de update nog iets opruimen, zoals sleutels of wachtwoorden?
Kan een waarschuwing de eerste vraag niet beantwoorden, dan is het ruis: je leest over lekken in software die je niet draait. Daarom zijn exacte versies belangrijker dan elk ander onderdeel van je setup.
Exacte versies vastleggen zodat een waarschuwing je bereikt
Elke melding van een kwetsbaarheid noemt een product en een reeks getroffen versies. Of die jou raakt, hangt volledig af van de versie die je draait, dus een lijst met "WooCommerce" of "nieuwste" kan niets bevestigen. Noteer de exacte versie, waar je die las en bij plugins de slug op wordpress.org. Hier vind je ze:
- WordPress, PHP en database: via WooCommerce > Status in de WordPress-admin open je het systeemstatusrapport met de versie van WordPress, PHP en MySQL of MariaDB.
- Plugins: het onderdeel Active Plugins van hetzelfde rapport, of het Plugins-scherm in WordPress, toont de versie per plugin. De slug is het laatste deel van het wordpress.org-adres van de plugin.
- Magento en Adobe Commerce: voer bin/magento --version uit op de server, of lees de versie van het pakket magento/product-community-edition in composer.lock.
- Hostinglaag: de webserversoftware en alles wat de rapporten hierboven niet tonen, haal je uit je hostingpaneel of vraag je na bij je hostingpartij.
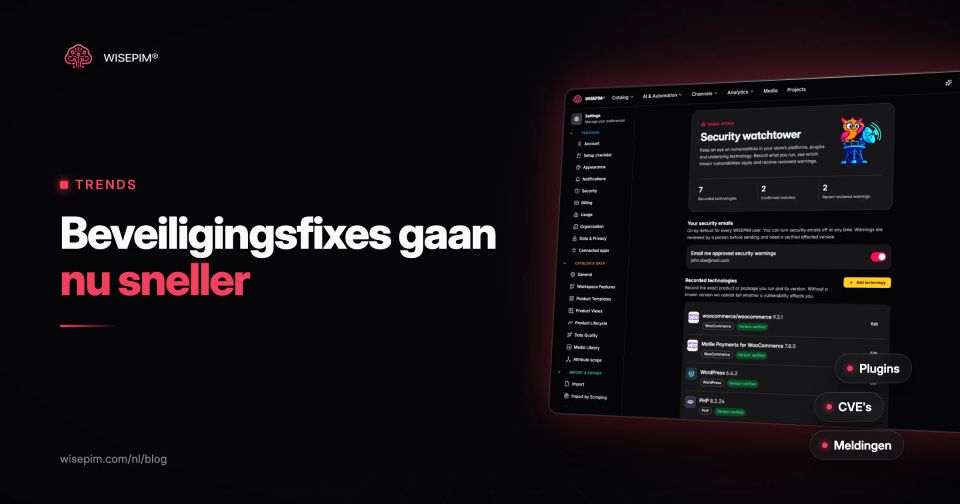
Is je webshop via WooCommerce aan WISEPIM gekoppeld, dan geeft de koppeling WordPress, WooCommerce, PHP, de database en elke actieve plugin met versie door, zodat die lijst zonder handwerk actueel blijft. Bij Magento 2 en de meeste andere platforms kan de koppeling niet elke versie uitlezen. Daar leg je het platform en de versie zelf vast en werk je die bij na een upgrade.
Zo houdt Security watchtower je webshop in de gaten
We bouwden Security watchtower omdat de meeste ondernemers niemand hebben die elke ochtend beveiligingsberichten leest. Security watchtower houdt een database bij met meer dan 55.000 bekende kwetsbaarheden in e-commerceplatforms, plugins, thema's en de software daaronder, terug tot 1996, en controleert elke 15 minuten op nieuwe meldingen. Het koppelt ze aan de versies die je webshop vastlegt en legt elke kwetsbaarheid in gewone taal uit, in drie delen: wat het is, wat er kan gebeuren en wat je kunt doen. Bij elke kwetsbaarheid zie je of die jouw versie raakt, nog gecontroleerd moet worden of al actief wordt misbruikt.
Iemand van ons team beoordeelt en keurt elke waarschuwing goed voordat die wordt gemaild, zodat je een duidelijk seintje krijgt in plaats van ruis, en Security watchtower zit in elk plan, ook in het gratis plan op de prijzenpagina. Het is een systeem dat je vroeg waarschuwt, geen penetratietest en geen garantie dat een webshop veilig is: je developer of hostingpartij voert de fix nog steeds uit. Over het beschermen van je productdata zelf lees je meer in het woordenboek onder productdatabeveiliging.